Webflow und PHP2Shell: Warum Webflow-Websites nicht betroffen sind
Kurz gesagt: Nein, Webflow ist von PHP2Shell nicht betroffen. Webflow betreibt seine Kerndienste nicht mit PHP und hat das am 21. Oktober 2026 im eigenen Trust Center bestätigt. Wenn deine Website auf Webflow läuft, musst du nichts patchen und nichts offline nehmen. Betroffen sein können aber Systeme, die neben Webflow laufen, etwa ein WordPress-Shop auf einer Subdomain.
Hinweis zur Aktualität: PHP2Shell ist ein brandaktuelles Thema. Es kommen laufend neue Informationen hinzu. Dieser Artikel gibt den Stand vom 23.10.2026 wieder und kann schon bald überholt sein. Maßgeblich sind immer die verlinkten offiziellen Quellen. Alle Screenshots tragen deshalb Datum und Uhrzeit des Abrufs.
Ist Webflow von PHP2Shell betroffen?
Nein. Das Security-Team von Webflow schreibt im Webflow Trust Center in einem Eintrag vom 21. Oktober 2026 wörtlich:
„Webflow’s core services are not built on PHP and are not affected. […] No action is required from customers.“
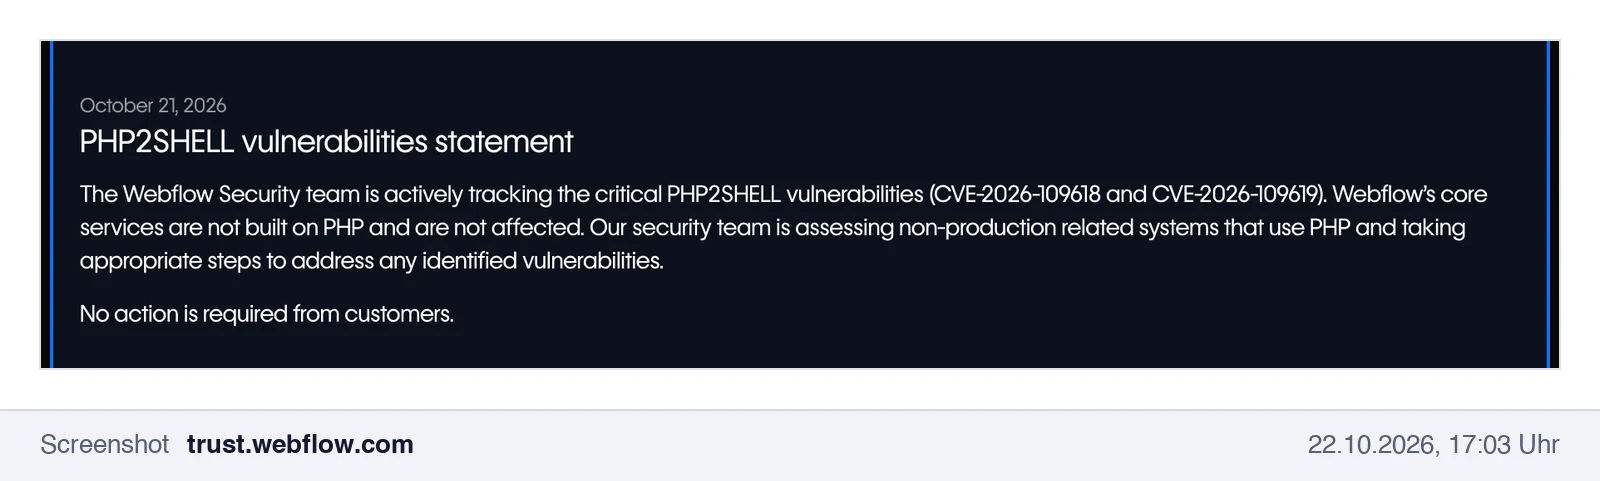
Auf Deutsch: Die Kerndienste von Webflow basieren nicht auf PHP und sind nicht betroffen. Kunden müssen nichts unternehmen. Zu den Kerndiensten gehört alles, was Webflow selbst betreibt und ausliefert:
- die veröffentlichte Website auf dem Webflow-Hosting
- das Webflow CMS mit allen Sammlungen und Inhalten
- Webflow-Formulare, auch mit Datei-Upload
- Sprachversionen über Webflow Localization, zum Beispiel unter /en oder /fr
Der Vollständigkeit halber: Laut demselben Eintrag prüft Webflow noch interne, nicht produktive Systeme, die PHP verwenden. Für Kunden ändert das nach Webflows Angaben nichts.
Was ist PHP2Shell?
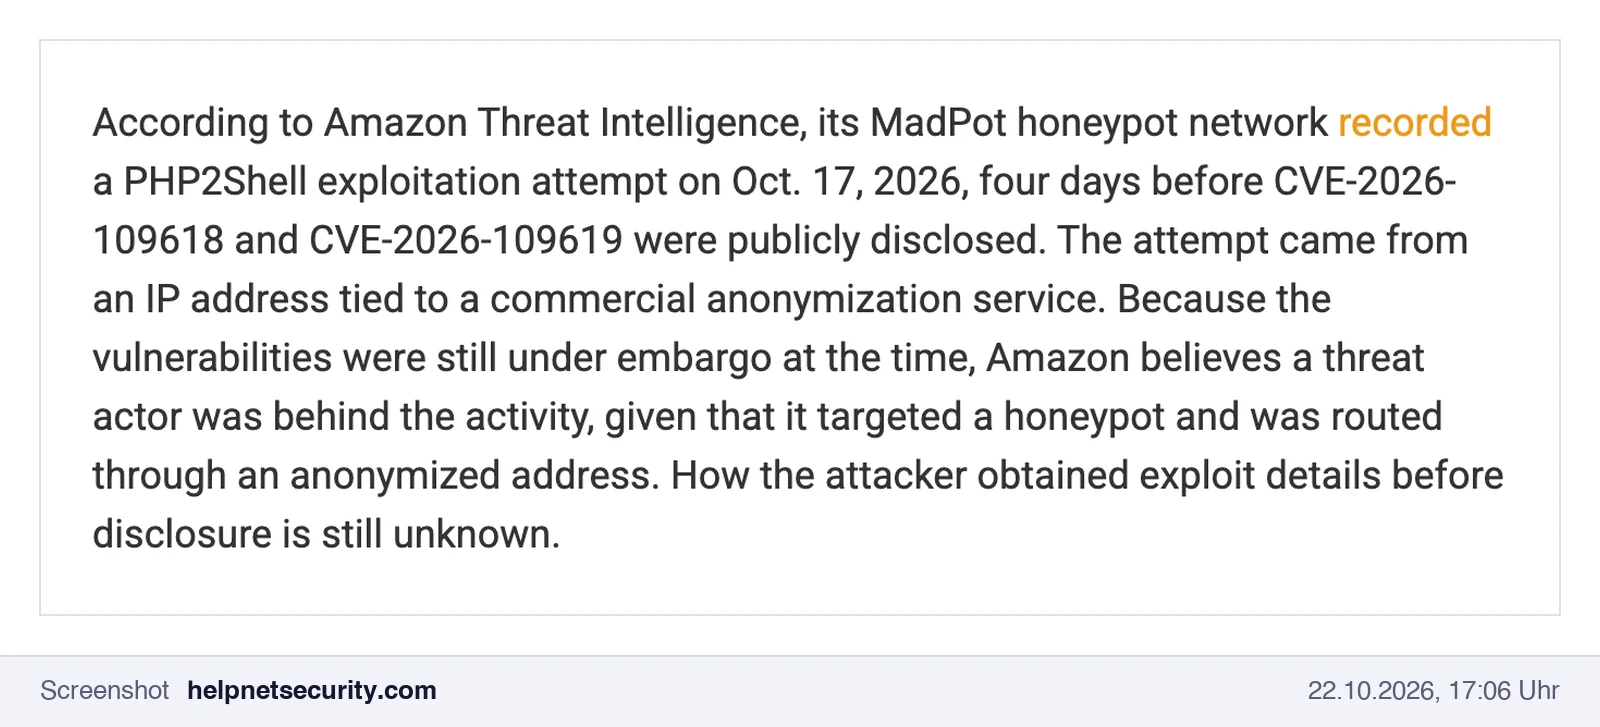
PHP2Shell ist der Name für zwei kritische Sicherheitslücken in PHP selbst: CVE-2026-109618 und CVE-2026-109619. Das PHP-Team bewertet beide mit 9,2 von 10 Punkten (CVSS 4.0). Über die Lücken können Angreifer ohne Anmeldung eigenen Programmcode auf einem Webserver ausführen. Die Fehler sitzen im PHP-Interpreter, nicht in WordPress, einem Plugin oder einem Theme. Betroffen sind deshalb alle gängigen Betriebsarten, in denen PHP Webanfragen bearbeitet: PHP-FPM, Apache mit mod_php, php-cgi, FrankenPHP und LiteSpeed.
Am 21. Oktober 2026 hat das PHP-Projekt die abgesicherten Versionen 8.5.12, 8.4.27, 8.3.36 und 8.2.35 veröffentlicht. Für PHP 7.4, 8.0 und 8.1 gibt es nur Korrekturen im Quelltext für alle, die PHP selbst kompilieren. Reguläre Updates bekommen diese Versionen nicht mehr. Das PHP-Team schreibt dazu deutlich, dass es ohne Update keine vollständige Abhilfe gibt (Sicherheitshinweis auf php.net).
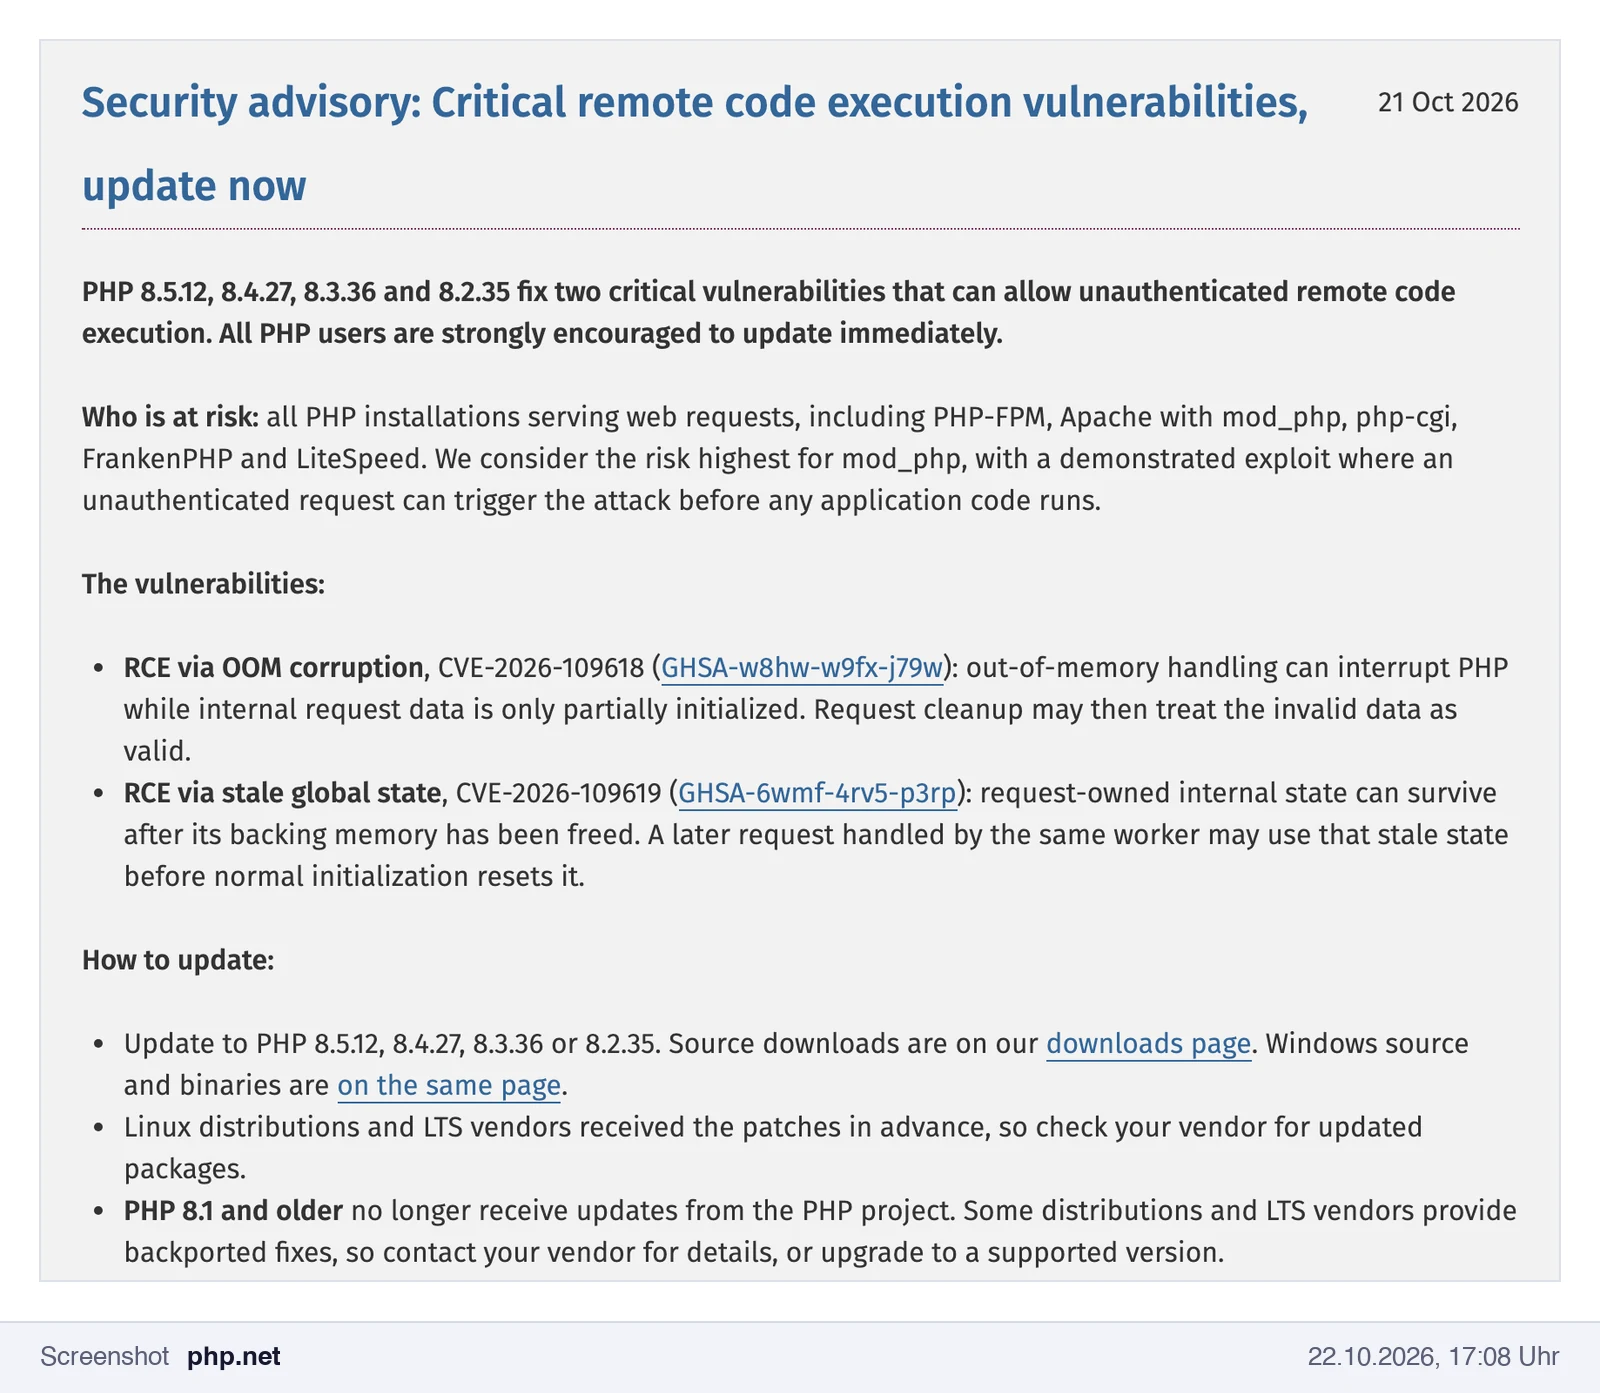
Einen ersten Angriffsversuch hat Amazon Threat Intelligence bereits am 17. Oktober beobachtet, vier Tage vor der Veröffentlichung (Help Net Security).
Wie ernst die Lage ist
Die Folgen waren innerhalb weniger Stunden sichtbar. Die Fachpresse warnt vor einer kritischen Lücke, Behörden, Universitäten und Kliniken haben ihre Websites vorsorglich abgeschaltet.
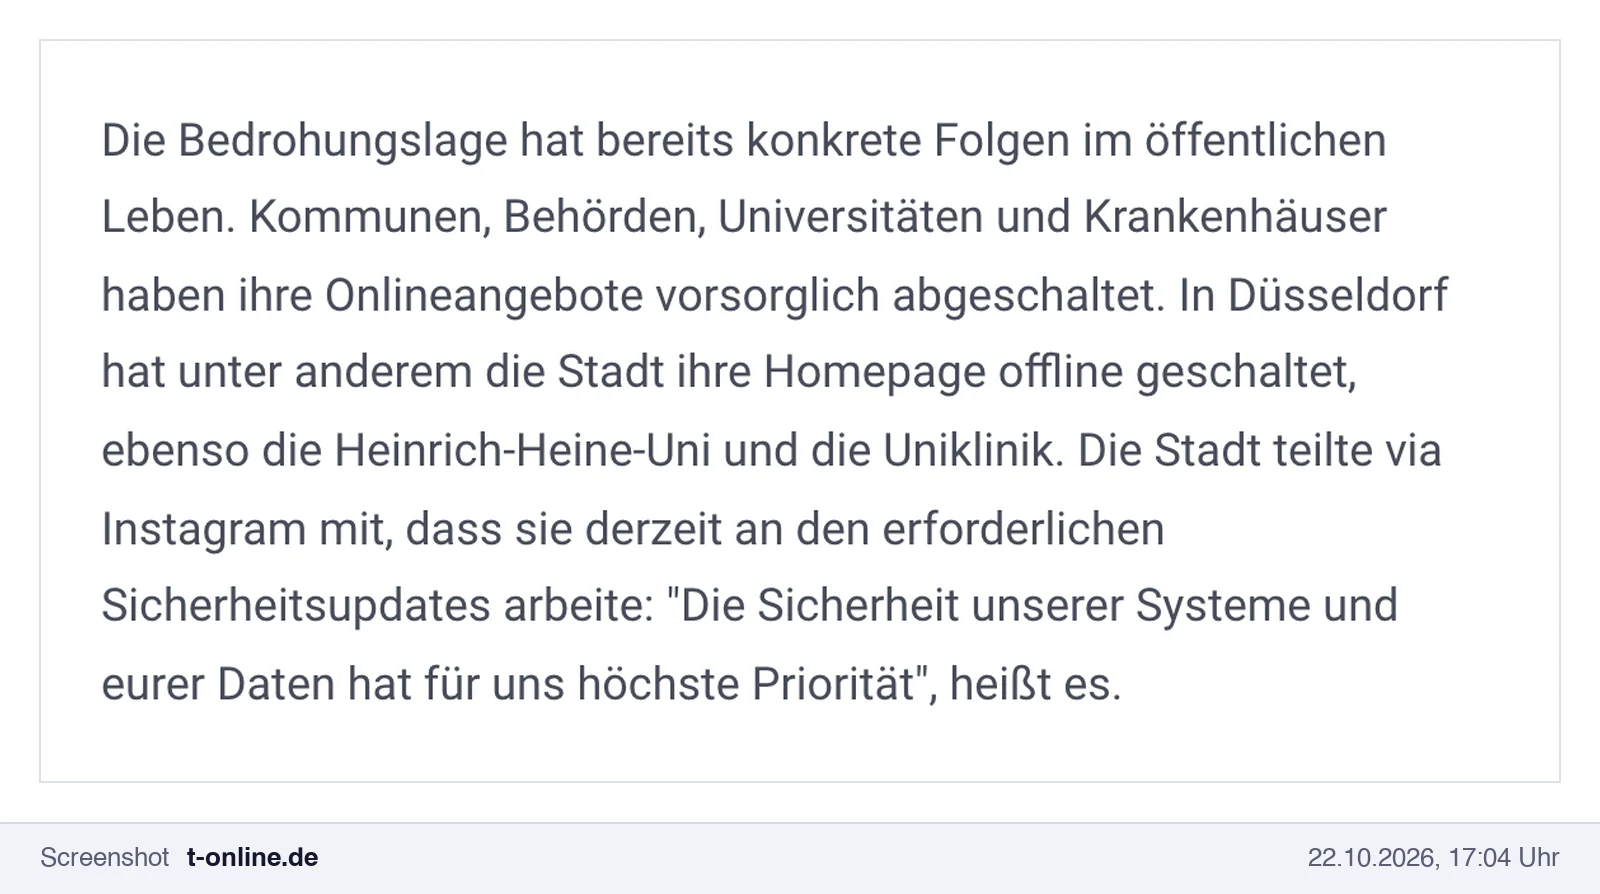
In Düsseldorf gingen die Stadt, die Heinrich-Heine-Universität und die Uniklinik vom Netz (t-online).
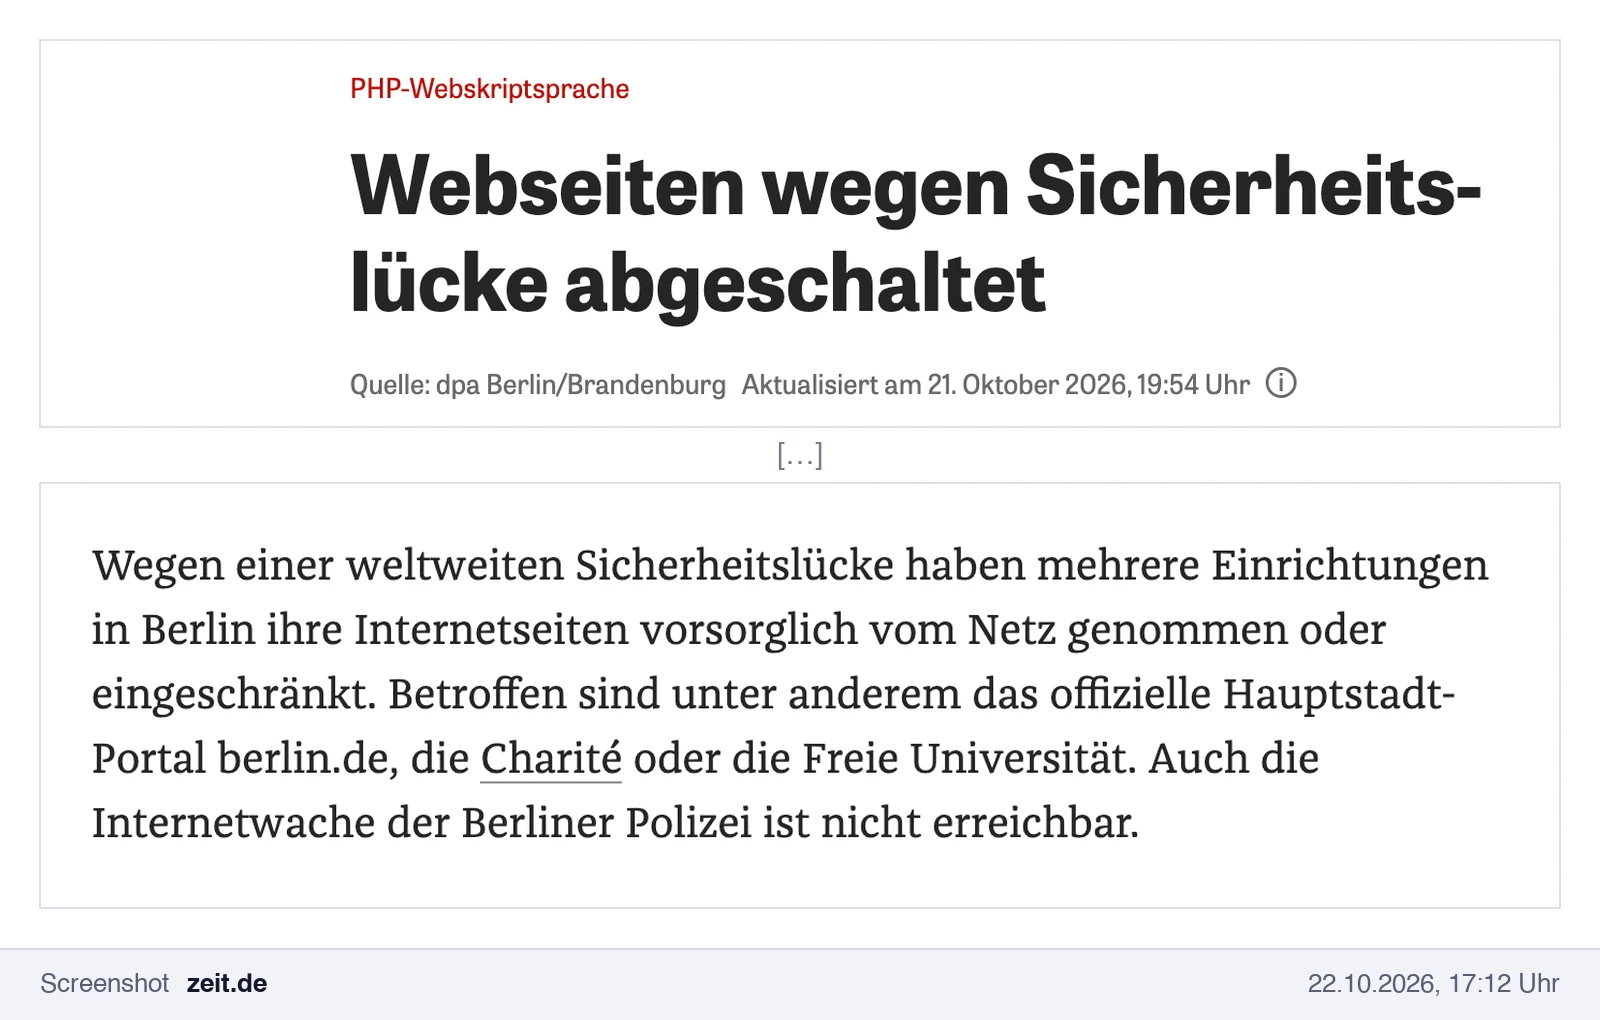
In Berlin traf es das Hauptstadt-Portal berlin.de, die Charité, die Freie Universität und die Internetwache der Berliner Polizei (Zeit Online mit dpa).
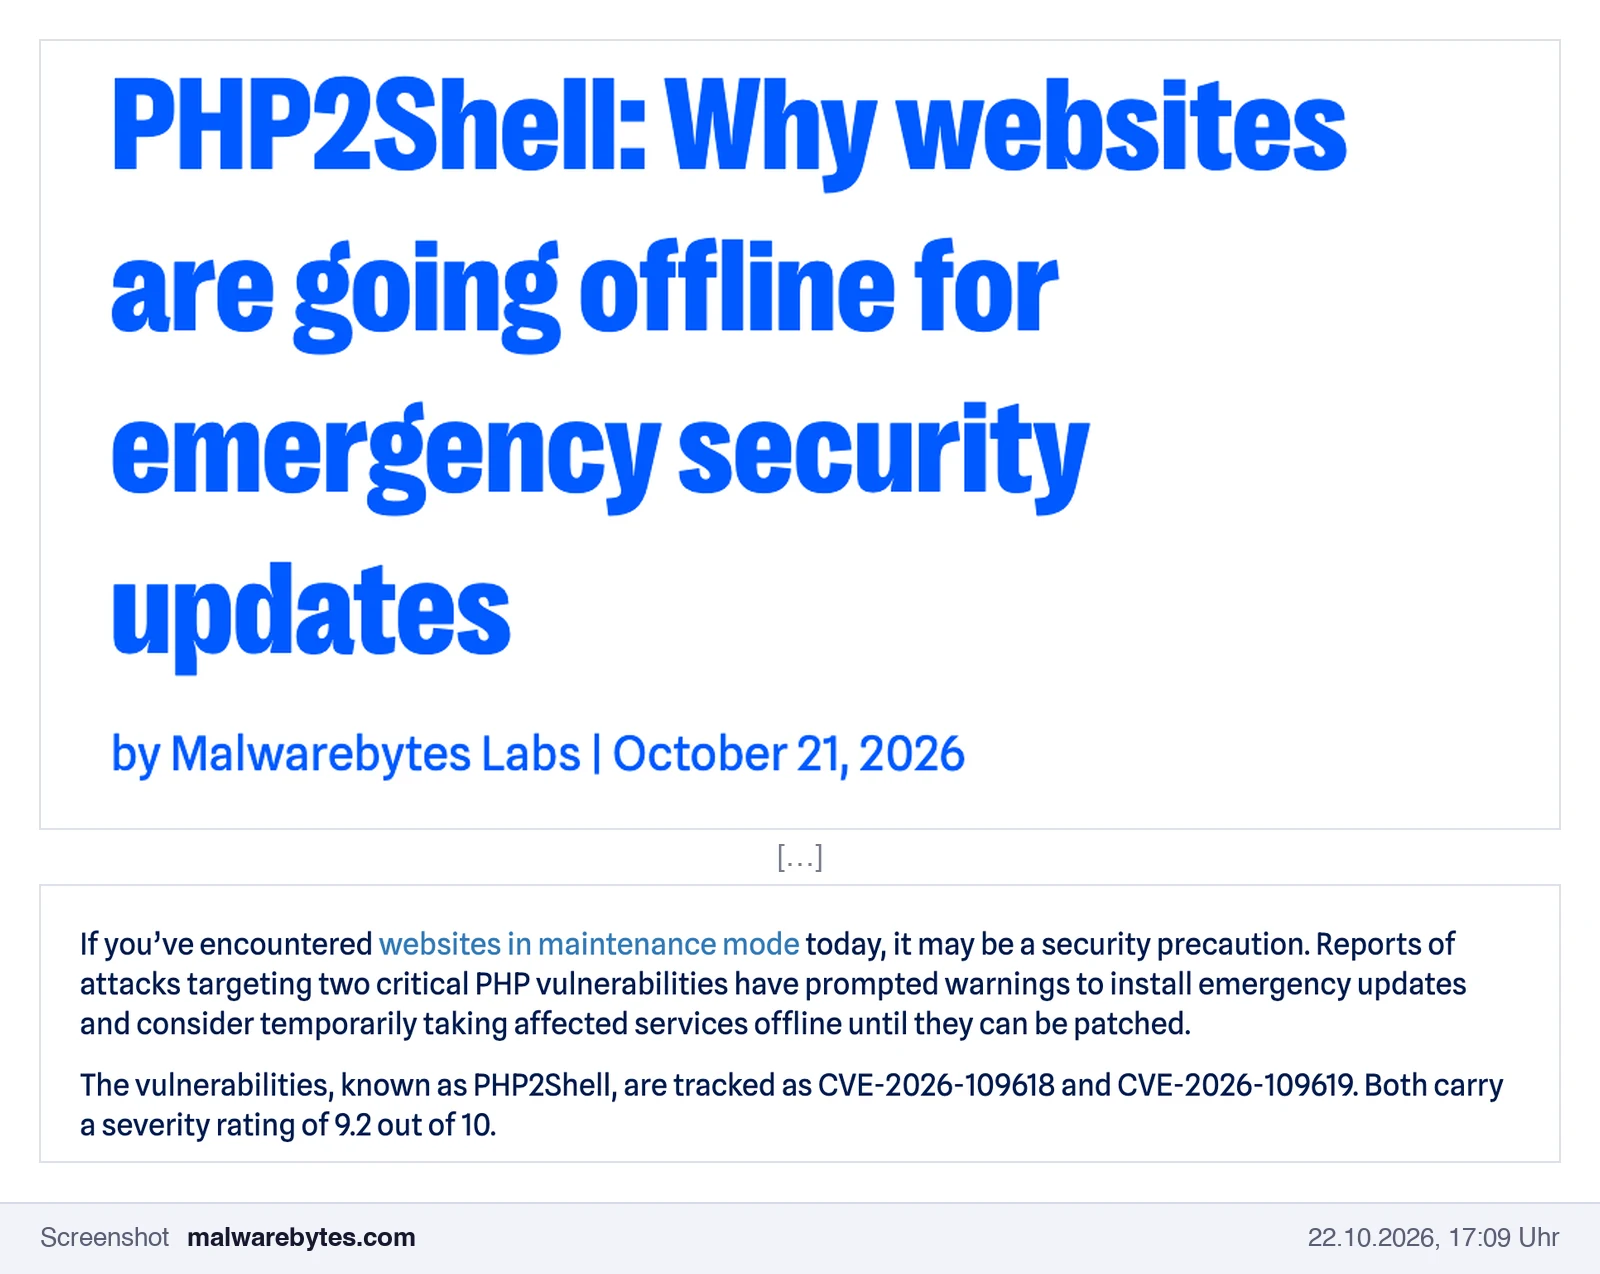
Auch international gingen Websites für Notfall-Updates offline (Malwarebytes). Warum so viele Betreiber diesen Schritt gegangen sind, liest du ausführlich in unserem Artikel PHP-Sicherheitslücke PHP2Shell: Warum so viele Websites offline waren.
Webflow und PHP: Warum auf Webflow kein PHP läuft
Wer nach „Webflow PHP“ sucht, will meist eins von zwei Dingen wissen. Läuft Webflow auf PHP? Und lässt sich in Webflow PHP einbinden? Beide Antworten lauten nein.
Webflow selbst läuft nicht auf PHP. Webflow liefert deine Website über ein eigenes, verwaltetes Hosting auf Basis von Amazon Web Services und dem weltweiten Netz von Cloudflare aus (Webflow Hosting). Beim Aufruf einer Seite gibt es keinen PHP-Prozess, den ein Angreifer über PHP2Shell ansprechen könnte. Genau das bestätigt das Statement im Trust Center.
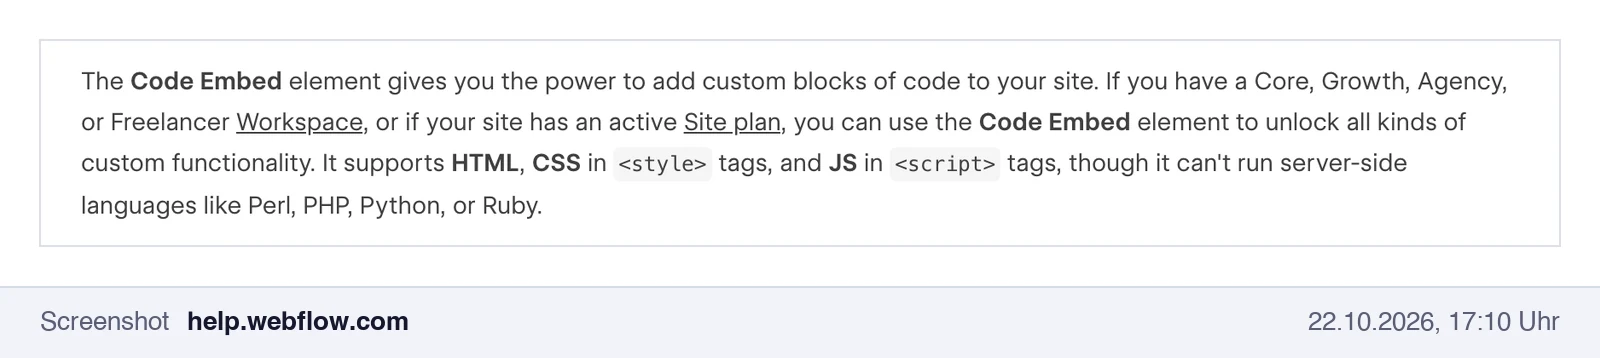
In Webflow lässt sich kein PHP einbinden. Das Code-Embed-Element und die Felder für eigenen Code in den Seiten- und Projekteinstellungen nehmen nur HTML, CSS und JavaScript an. In der Webflow-Hilfe zum Code Embed steht ausdrücklich, dass serverseitige Sprachen wie PHP, Perl, Python oder Ruby dort nicht laufen. Wer ein PHP-Skript braucht, muss es auf einem eigenen Server betreiben.
Auch Webflow Cloud nutzt kein PHP. Mit Webflow Cloud lassen sich eigene Anwendungen neben der Website betreiben. Sie werden mit Next.js, Astro oder Vite gebaut und laufen auf Cloudflare Workers, also mit JavaScript (Webflow-Entwicklerdokumentation).
Wo trotzdem PHP stecken kann: Systeme rund um Webflow
„Webflow ist nicht betroffen“ gilt für alles, was Webflow ausliefert. Viele Unternehmen betreiben neben der Webflow-Website aber weitere Systeme. Als wir am 22. Oktober die Projekte unserer Kunden geprüft haben, lag das Risiko nie bei Webflow, sondern immer bei solchen Systemen daneben. Typische Beispiele:
- Shops und Blogs auf Subdomains, etwa ein WooCommerce-Shop unter shop.deine-firma.de oder ein älterer WordPress-Blog
- Buchungs- und Anmeldesysteme, die als WordPress-Installation mit eigenem Formular-Plugin laufen
- Formulare mit eigenem Ziel, deren Daten nicht an Webflow, sondern an ein PHP-Skript auf einem anderen Server gehen
- Alte Landingpages und Weiterleitungsdomains, die noch beim früheren Hoster liegen
- Übersetzungsdienste mit eigener Subdomain, bei denen die Sprachversion über die Server des Anbieters ausgeliefert wird. Welche Technik dort läuft, kann nur der Anbieter beantworten. Bei Weglot haben wir nachgefragt: Weglot und PHP2Shell.
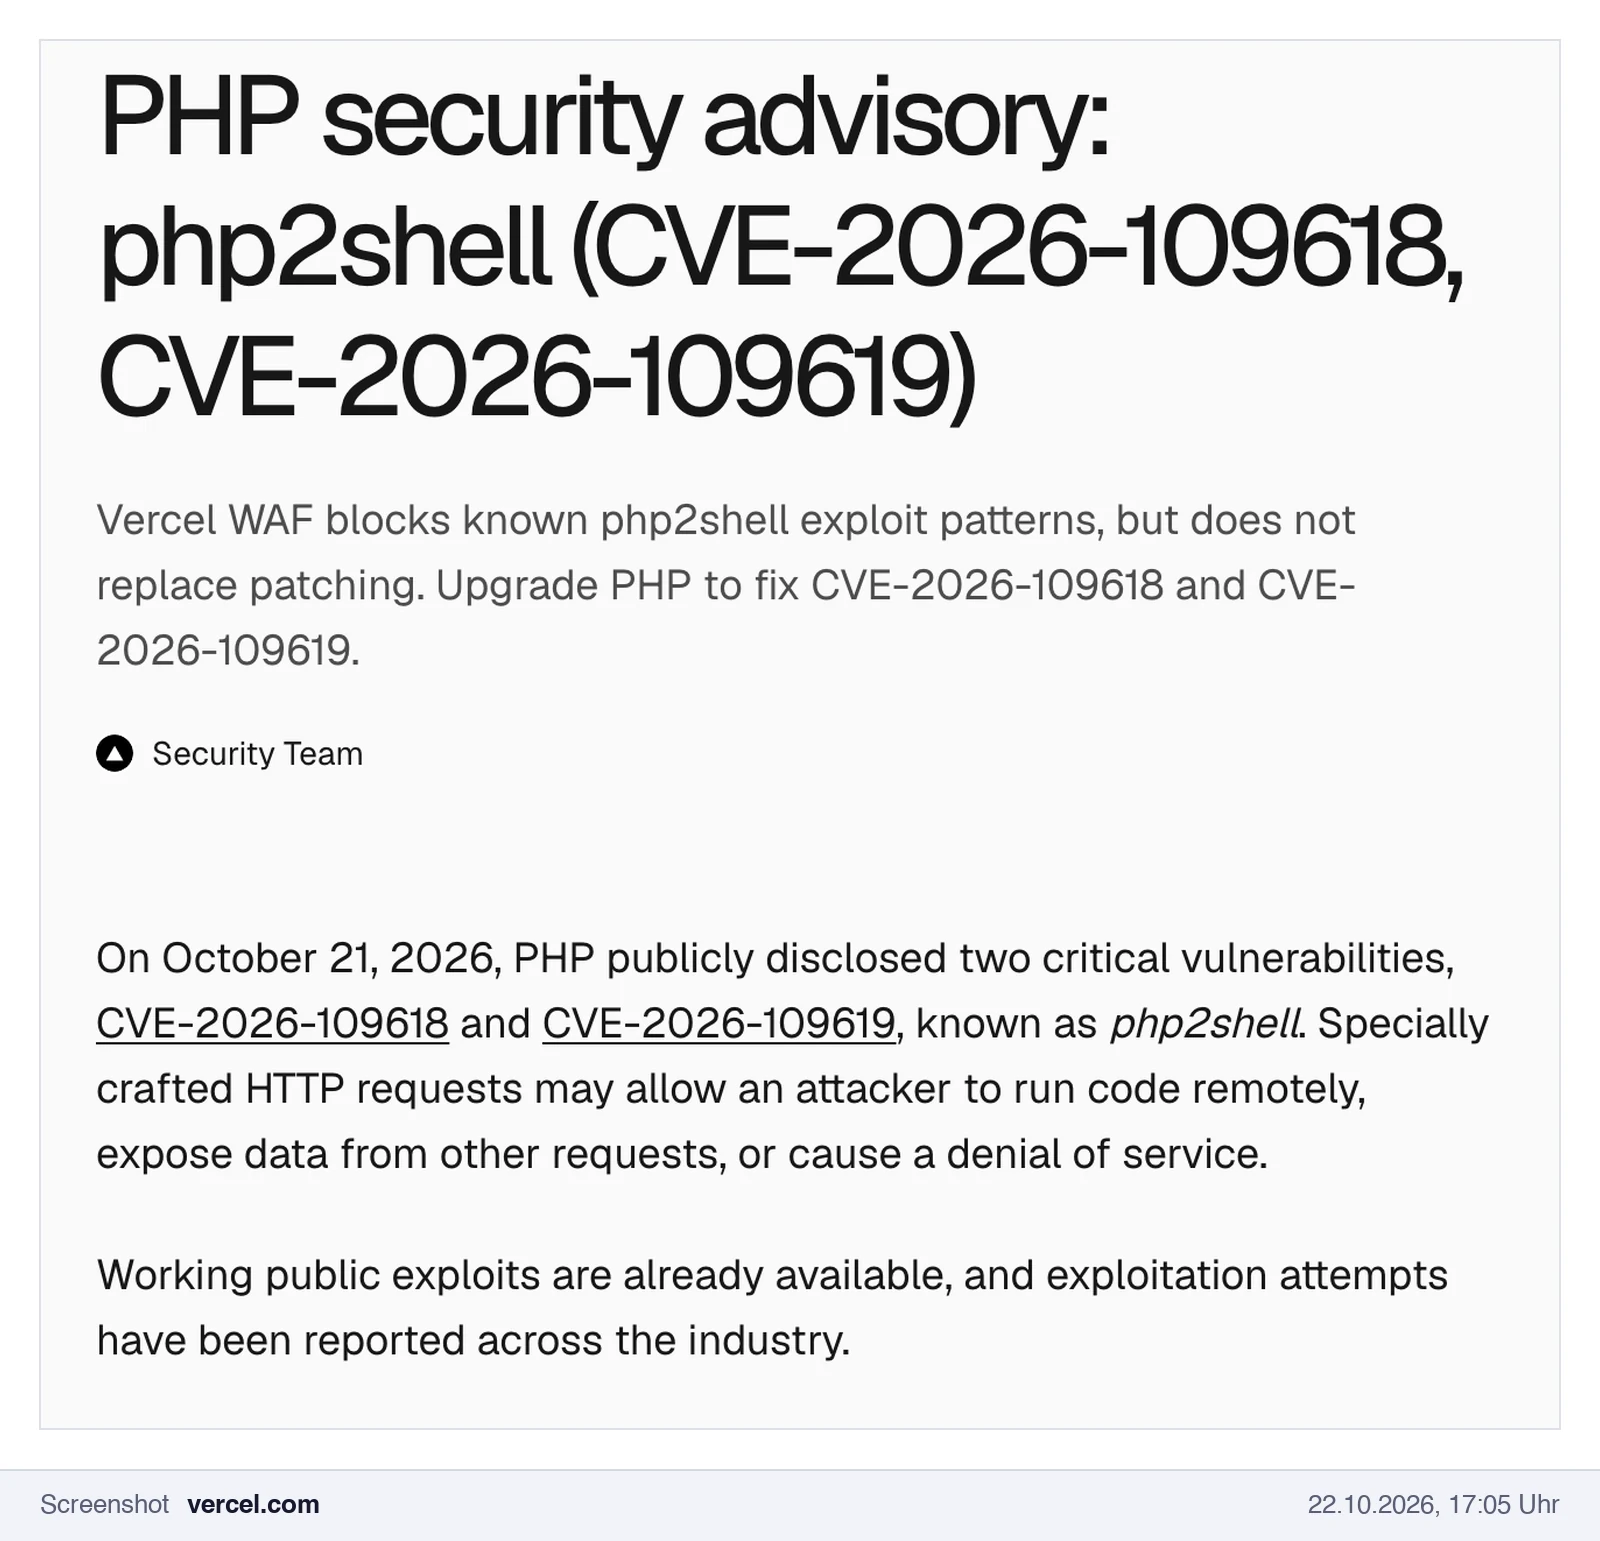
Für jedes dieser Systeme gilt: Ein Update von WordPress oder den Plugins schließt die Lücke nicht. Der Hoster muss PHP auf dem Server aktualisieren. Auch ein Wartungsmodus in WordPress schützt nicht, weil PHP dabei weiterläuft. Und Firewall-Regeln, wie Vercel sie vorab ausgerollt hat, ersetzen das Update ebenfalls nicht. Vercel schreibt das selbst (Vercel-Sicherheitshinweis).
So prüfst du dein Setup in fünf Minuten
- Alle Domains und Subdomains auflisten. Die vollständige Liste steht bei deinem Domainanbieter in den DNS-Einstellungen. Oft tauchen dort Einträge auf, an die niemand mehr gedacht hat.
- Webflow-Domains abhaken. Alles, was in Webflow in den Site settings unter Publishing als Domain eingetragen ist, läuft auf Webflow und ist nicht betroffen.
- Für alle übrigen beim Hoster nachfragen. Entscheidend ist die PHP-Version, die tatsächlich läuft, nicht die, die im Kundenbereich ausgewählt ist. Gegen PHP2Shell abgesichert sind 8.2.35, 8.3.36, 8.4.27 und 8.5.12 oder neuer. Beachte dazu den Nachtrag direkt unter dieser Liste.
- Formulare und eingebetteten Code prüfen. Zeigt ein Formularziel oder ein Skript in einem Code Embed auf eine Adresse, die auf .php endet, gehört dieser Server mit auf die Liste.
- Bei PHP 8.2 jetzt schon das nächste Upgrade planen. PHP 8.2 erhält nach dem 31. Dezember 2026 keine Sicherheitsupdates mehr.
Nachtrag vom 23.10.2026: Das PHP-Team hat einen weiteren Hinweis veröffentlicht. Es gibt einen zusätzlichen Angriffsweg (CVE-2026-115560), den das Team selbst für unwahrscheinlich hält. Er tritt nur bei einer ungewöhnlichen Kombination aus Konfiguration und Programmcode auf. Bis zum nächsten regulären PHP-Update empfiehlt das PHP-Team, die Einstellung „session.upload_progress.enabled=0“ zu setzen. Wer das schon am 21. Oktober als Schutzmaßnahme umgesetzt hat, muss nichts weiter tun (Hinweis auf php.net). Für Webflow-Websites ändert das nichts, weil dort kein PHP läuft.
Wichtig: Diese fünf Schritte verschaffen dir einen ersten Überblick. Sie ersetzen keine fachliche Sicherheitsprüfung. Lass dein Setup jetzt von einem Profi prüfen, zum Beispiel von deinem Hoster, deinem IT-Dienstleister oder von uns. Nur so bist du wirklich auf der sicheren Seite.
Was der Fall für die Wahl des Website-Systems zeigt
Wir bauen Websites seit 2017 mit Webflow. Am 21. Oktober 2026 mussten unsere Kunden für ihre Webflow-Websites nichts tun: kein Notfall-Patch, keine Wartungspause, kein Abschalten. Die Arbeit lag bei den Systemen daneben.
Unverwundbar ist Webflow deshalb nicht. Kein System ist das. Aber die Verantwortung für Server und Laufzeitumgebung liegt bei Webflow, das dafür ein eigenes Security-Team hat. Bei einer selbst betriebenen PHP-Website liegt sie beim Betreiber, oft ohne eigene IT-Sicherheit. Wie sich beide Ansätze im Alltag unterscheiden, zeigt unser Vergleich Webflow vs. WordPress.
Du möchtest wissen, ob neben deiner Website noch PHP-Systeme laufen, oder überlegst den Umzug zu Webflow? Buch dir ein kurzes Gespräch mit uns. Mehr zu unserer Arbeit liest du auf der Seite Webflow-Agentur.
Quellen
Stand: 23.10.2026. Alle Quellen haben wir am 22.10.2026 abgerufen, die Angaben von Webflow und dem PHP-Projekt am 23.10.2026 noch einmal geprüft. Die Screenshots im Artikel tragen Datum und Uhrzeit des Abrufs. Die Lage entwickelt sich weiter, maßgeblich sind immer die offiziellen Quellen. Dieser Artikel ersetzt keine Sicherheitsprüfung im Einzelfall.
Offizielle Angaben
- Webflow Trust Center: „PHP2SHELL vulnerabilities statement“, 21.10.2026
- PHP-Projekt, php.net: „Security advisory: Critical remote code execution vulnerabilities, update now“, 21.10.2026
- PHP-Projekt, php.net: „Upcoming Critical PHP Security Release“, 20.10.2026 (Bewertung nach CVSS 4.0)
- PHP-Projekt, php.net: „PHP 8.2.35 Released!“, 21.10.2026 (Ende der Sicherheitsupdates für PHP 8.2)
- PHP-Projekt, php.net: „Informational advisory: Session upload progress“, 23.10.2026
- Webflow-Hilfe: „Custom code embed“
- Webflow: „Website Hosting“
- Webflow-Entwicklerdokumentation: „Optimizing your app for Webflow Cloud“
- Vercel: „PHP security advisory: php2shell (CVE-2026-109618, CVE-2026-109619)“, 21.10.2026
Berichte
- Help Net Security: „PHP2Shell: Critical PHP vulnerabilities patched, update now!“, 21.10.2026
- heise online: „php2shell: Kritische Sicherheitslücken erlauben Codeeinschleusung in PHP“, 21.10.2026
- t-online: „Düsseldorf: Stadt, Uni und Klinik gehen wegen IT-Warnung offline“, 21.10.2026
- Zeit Online mit dpa: „Webseiten wegen Sicherheitslücke abgeschaltet“, 21.10.2026
- Malwarebytes: „PHP2Shell: Why many websites had to go offline for emergency security updates“, 21.10.2026
FAQ
Ist Webflow von PHP2Shell betroffen?
Nein. Webflow hat am 21. Oktober 2026 im Webflow Trust Center bestätigt, dass seine Kerndienste nicht auf PHP basieren und nicht betroffen sind. Für deine Webflow-Website musst du nichts patchen und nichts offline nehmen. Prüfen solltest du nur Systeme außerhalb von Webflow, etwa einen Shop oder Blog auf einer Subdomain.
Läuft Webflow auf PHP?
Nein. Laut Webflow Trust Center basieren die Kerndienste von Webflow nicht auf PHP. Website, CMS und Formulare laufen auf Webflows eigenem Hosting auf Basis von Amazon Web Services und Cloudflare, ohne PHP.
Kann ich PHP in Webflow einbinden?
Nein. Code Embeds und eigener Code in den Einstellungen unterstützen nur HTML, CSS und JavaScript. Ein PHP-Skript muss auf einem eigenen Server laufen, und diesen Server musst du dann selbst aktuell halten.
Sind Webflow-Formulare von PHP2Shell betroffen?
Nein, solange die Formulardaten an Webflow gehen. Ist als Ziel ein eigenes Skript auf einem anderen Server eingetragen, hängt es von diesem Server und seiner PHP-Version ab.
Reicht ein WordPress-Update gegen PHP2Shell?
Nein. Die Lücke steckt in PHP selbst, nicht in WordPress. Der Hoster muss PHP auf 8.2.35, 8.3.36, 8.4.27 oder 8.5.12 aktualisieren. Für PHP 8.1 und älter gibt es keine regulären Updates mehr, dann steht der Wechsel auf eine unterstützte Version an.