Weglot und PHP2Shell: Was Weglot-Nutzer jetzt prüfen müssen
Kurz gesagt: Teile der Infrastruktur von Weglot laufen auf PHP. Weglot hat die PHP2Shell-Lücken nach eigener Aussage am 21. Oktober 2026 gegen 19 Uhr geschlossen und schon ab etwa 15 Uhr zusätzliche Firewall-Regeln aktiviert. Das hat uns das Customer-Success-Team von Weglot am 22. Oktober schriftlich bestätigt. Wenn du das WordPress-Plugin von Weglot nutzt, reicht das allein aber nicht. Das Plugin läuft auf deinem eigenen Server, und dessen PHP muss dein Hoster aktualisieren.
Hinweis zur Aktualität: PHP2Shell ist ein brandaktuelles Thema. Es kommen laufend neue Informationen hinzu. Dieser Artikel gibt den Stand vom 23.10.2026 wieder und kann schon bald überholt sein. Maßgeblich sind immer die offiziellen Quellen. Alle Screenshots tragen deshalb Datum und Uhrzeit.
Ist Weglot von PHP2Shell betroffen?
Weglot setzt in Teilen seiner Infrastruktur PHP ein und musste deshalb handeln. PHP2Shell betrifft jede PHP-Installation, die Webanfragen bearbeitet, mehr dazu in unserem Artikel PHP-Sicherheitslücke PHP2Shell. Eine öffentliche Stellungnahme von Weglot haben wir bis zum 23. Oktober nicht gefunden, weder im Blog noch auf der Statusseite von Weglot. Deshalb haben wir am 22. Oktober direkt bei Weglot nachgefragt. Die Antwort des Customer-Success-Teams kam noch am selben Tag:
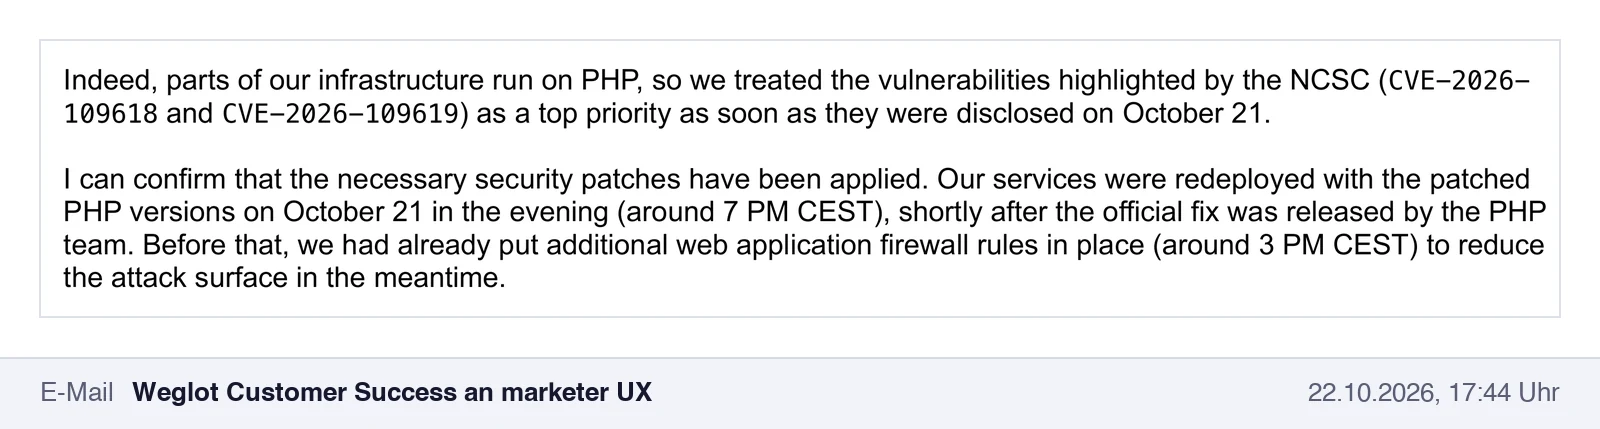
Auf Deutsch zusammengefasst:
- Teile der Weglot-Infrastruktur laufen auf PHP.
- Weglot hat die Lücken CVE-2026-109618 und CVE-2026-109619 ab ihrer Veröffentlichung am 21. Oktober mit höchster Priorität behandelt.
- Gegen 15 Uhr hat Weglot zusätzliche Firewall-Regeln aktiviert, um die Angriffsfläche bis zum Patch zu verkleinern.
- Gegen 19 Uhr liefen die Dienste mit den abgesicherten PHP-Versionen, kurz nachdem das PHP-Team den Fix veröffentlicht hatte.
Damit hat Weglot noch am Tag der Veröffentlichung reagiert. Zwei unserer Fragen hat Weglot in der Antwort nicht ausdrücklich beantwortet: ob es vor dem Patch Hinweise auf Angriffe gab und ob Kunden selbst etwas tun müssen. Sobald Weglot dazu etwas veröffentlicht, ergänzen wir es hier.
Wie Weglot eingebunden ist, entscheidet über deinen Handlungsbedarf
Wer nach „Weglot PHP“ sucht, will meist wissen, ob die eigene Website über Weglot angreifbar ist. Das hängt davon ab, wie Weglot bei dir eingebunden ist. Es gibt drei Wege, und für jeden gilt etwas anderes.
1. Sprachversionen über Subdomain oder Unterverzeichnis
Diesen Weg nutzen zum Beispiel viele Webflow-Websites. Für jede Sprache zeigt ein DNS-Eintrag, etwa fr.deine-firma.de, auf die Server von Weglot. Ruft jemand die französische Seite auf, holt der Weglot Reverse Proxy die Originalseite von deinem Server, lässt sie über die Weglot-API übersetzen und liefert sie aus. So beschreibt es Weglot auf der Seite „How Weglot technically works“.
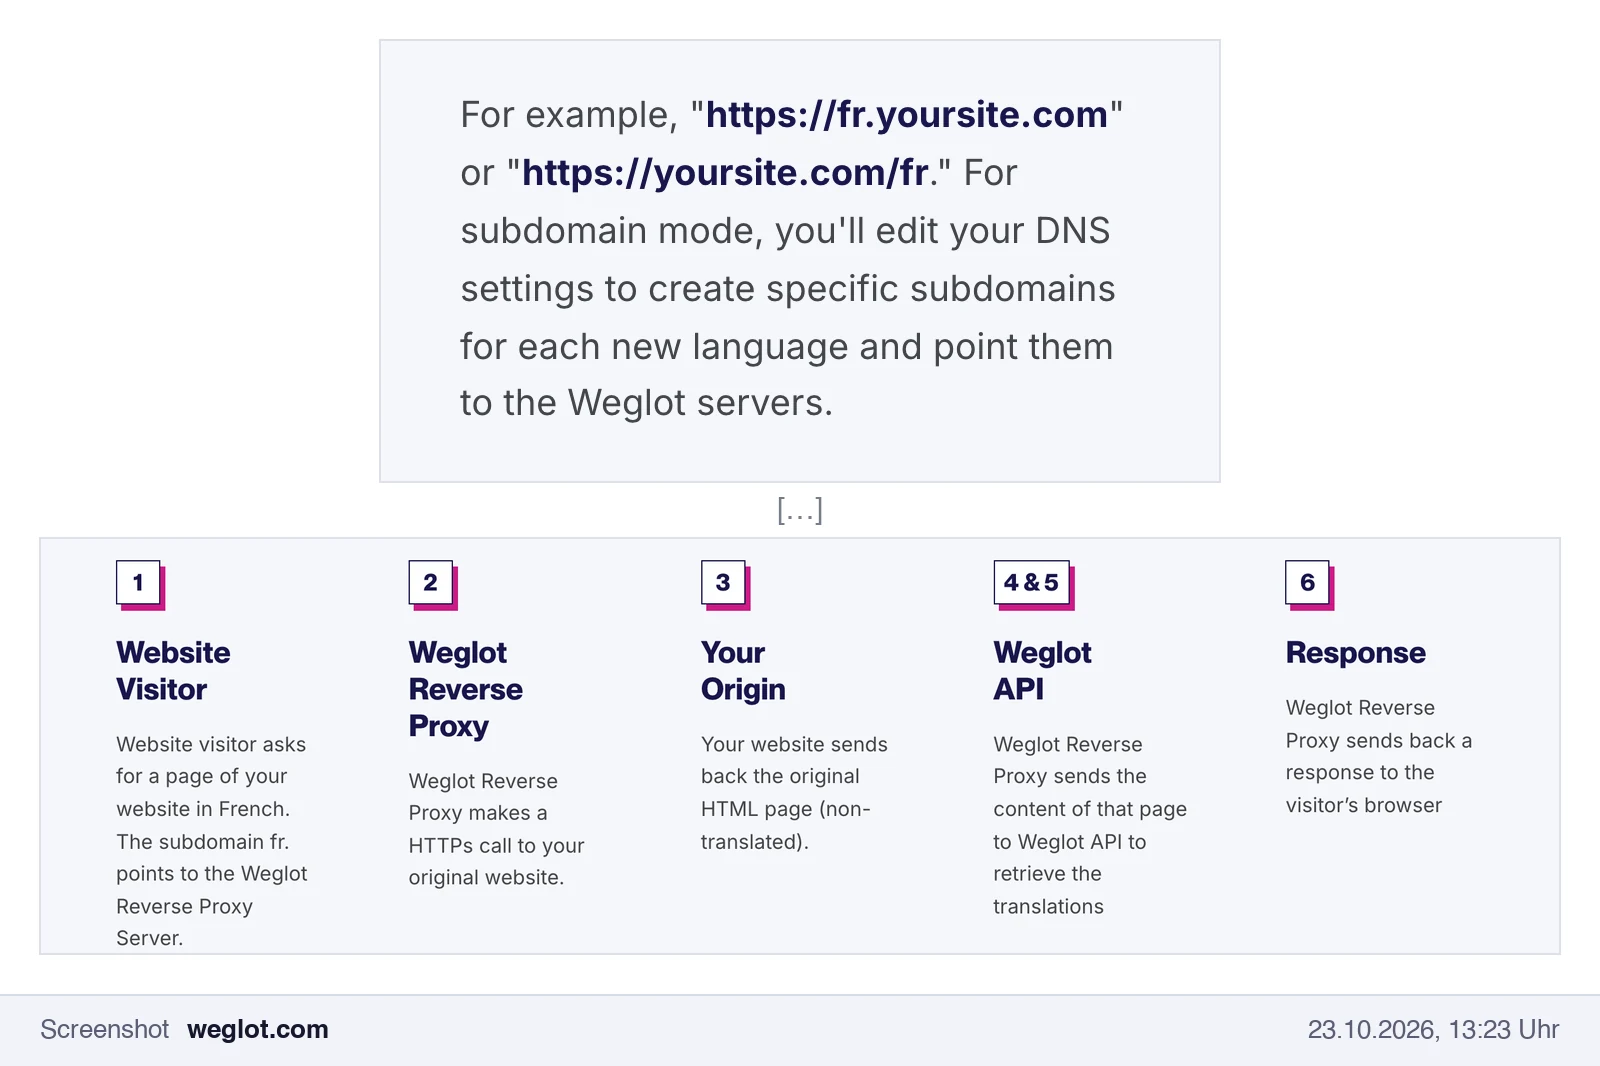
Die übersetzten Seiten kommen also von Weglot. Welche Teile davon auf PHP laufen, hat Weglot nicht genannt. Laut Weglot laufen die Dienste aber seit dem Abend des 21. Oktober mit den abgesicherten PHP-Versionen. Deine Originalseite ist eine eigene Frage. Läuft sie auf PHP, etwa mit WordPress, muss auch sie aktualisiert sein. Läuft sie auf Webflow, ist sie nicht betroffen, das hat Webflow offiziell bestätigt (Webflow und PHP2Shell).
2. Das WordPress-Plugin von Weglot
Wer WordPress nutzt, bindet Weglot meist über das Plugin „Translate WordPress with Weglot“ ein. Es hat laut wordpress.org mehr als 50.000 aktive Installationen und setzt PHP 7.4 oder höher voraus. Wie jedes WordPress-Plugin ist es PHP-Code, der auf deinem eigenen Server läuft. Die Übersetzungen selbst speichert Weglot auf seinen Servern.
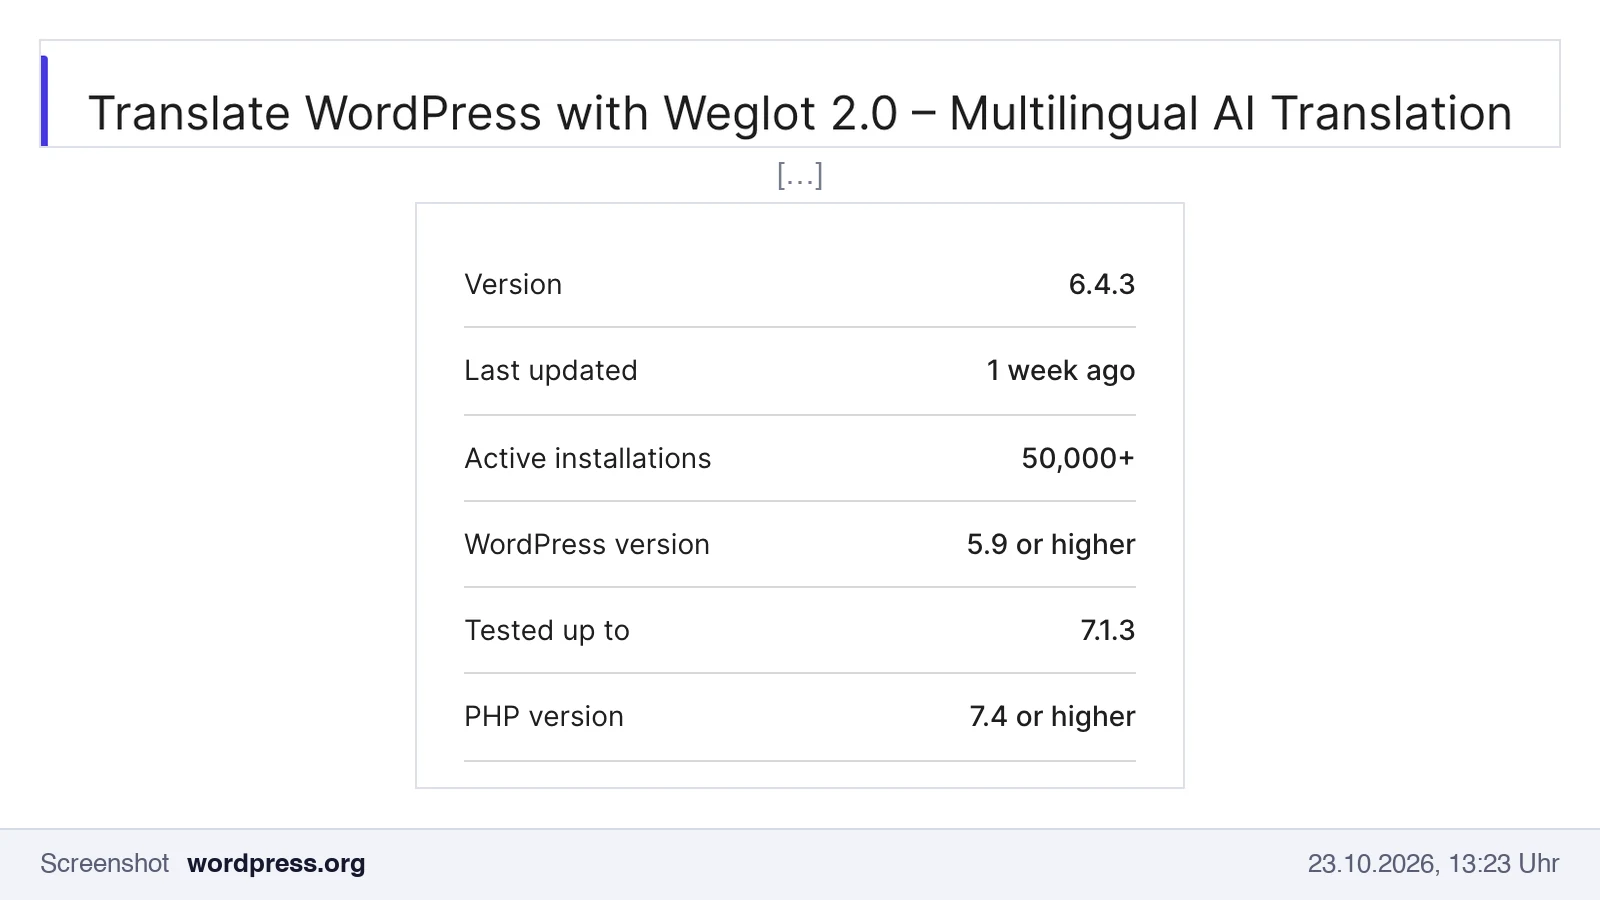
Das ist der wichtigste Punkt dieses Artikels: Der Patch bei Weglot schützt deinen WordPress-Server nicht. PHP2Shell steckt in PHP selbst, nicht im Plugin. Ein Update des Weglot-Plugins oder von WordPress schließt die Lücke deshalb nicht. Dein Hoster muss PHP auf deinem Server aktualisieren, auf 8.2.35, 8.3.36, 8.4.27, 8.5.12 oder neuer. Für PHP 7.4, 8.0 und 8.1 gibt es keine regulären Updates mehr. Läuft dein Server noch mit einer dieser Versionen, steht der Wechsel auf eine unterstützte Version an (Sicherheitshinweis auf php.net).
3. Nur das JavaScript-Snippet
Die einfachste Einbindung ist ein Skript, das du in deine Seite kopierst. Weglot nennt es selbst den schnellsten Weg, etwa zum Testen. Dabei läuft auf deinem Server kein Code von Weglot. Für PHP2Shell zählt dann nur, worauf deine Website selbst läuft.
Und die PHP-Bibliothek von Weglot?
Auf Packagist gibt es noch das Paket weglot/weglot-php, eine PHP-Bibliothek für die Weglot-API. Die letzte Version 1.1.6 stammt vom 23. Februar 2021, das zugehörige GitHub-Repository ist nicht mehr erreichbar. Wer das Paket noch in einem eigenen Projekt nutzt, betreibt PHP auf dem eigenen Server und muss dort ebenfalls aktualisieren.
So prüfst du dein Weglot-Setup
- Einbindung herausfinden. Im Weglot-Dashboard zeigt die Seite „Setup“, ob du Subdomains oder Unterverzeichnisse nutzt (Weglot-Hilfe zu DNS). Bei WordPress erkennst du es am installierten Plugin.
- WordPress mit Weglot-Plugin: PHP beim Hoster prüfen. Entscheidend ist die PHP-Version, die tatsächlich läuft, nicht die, die im Kundenbereich ausgewählt ist. Gegen PHP2Shell abgesichert sind 8.2.35, 8.3.36, 8.4.27 und 8.5.12 oder neuer.
- Subdomain oder Unterverzeichnis: Originalseite prüfen. Die Server von Weglot sind laut Weglot gepatcht. Deine Originalseite liefert aber weiterhin dein eigener Server. Läuft sie auf PHP, gilt Schritt 2 auch für sie. Läuft sie auf Webflow, ist sie nicht betroffen.
- Alte Projekte nicht vergessen. Nutzt ein älteres Projekt noch die Bibliothek weglot/weglot-php oder eine alte WordPress-Installation mit Weglot, gehört dieser Server mit auf die Liste.
- Den Nachtrag des PHP-Teams beachten. Seit dem 23. Oktober empfiehlt das PHP-Team zusätzlich, bis zum nächsten regulären Update die Einstellung „session.upload_progress.enabled=0“ zu setzen (Hinweis auf php.net). Das betrifft deinen eigenen PHP-Server.
Wichtig: Diese fünf Schritte verschaffen dir einen ersten Überblick. Sie ersetzen keine fachliche Sicherheitsprüfung. Lass dein Setup jetzt von einem Profi prüfen, zum Beispiel von deinem Hoster, deinem IT-Dienstleister oder von uns. Nur so bist du wirklich auf der sicheren Seite.
Was der Fall zeigt
Weglot hat am Tag der Veröffentlichung reagiert, mit Firewall-Regeln am Nachmittag und dem Patch am Abend. Das ist schnell. Der Fall zeigt aber auch: Jeder Dienst, der an der Auslieferung deiner Website beteiligt ist, ist ein eigenes System, dessen Sicherheit du nicht selbst in der Hand hast. Meldet sich ein Dienst nicht von selbst, frag nach. Wir haben das am 22. Oktober für die Projekte unserer Kunden getan, bei Weglot ebenso wie bei Hostern und anderen Diensten.
Mit Webflow Localization laufen Sprachversionen direkt auf dem Webflow-Hosting, ohne zusätzlichen Dienst dazwischen. Was das bei PHP2Shell bedeutet hat, zeigt unser Artikel Webflow und PHP2Shell: Warum Webflow-Websites nicht betroffen sind.
Du möchtest wissen, welche Dienste an deiner Website hängen und ob irgendwo noch PHP läuft? Buch dir ein kurzes Gespräch mit uns. Wie wir Weglot in Projekten einrichten und betreuen, liest du auf unserer Seite Weglot-Agentur, mehr zu Webflow auf der Seite Webflow-Agentur.
Quellen
Stand: 23.10.2026. Die Screenshots im Artikel tragen Datum und Uhrzeit des Abrufs, die E-Mail das Datum ihres Eingangs. Die Lage entwickelt sich weiter, maßgeblich sind immer die offiziellen Quellen. Dieser Artikel ersetzt keine Sicherheitsprüfung im Einzelfall.
Weglot
- E-Mail des Weglot Customer Success Teams an marketer UX, 22.10.2026, 17:44 Uhr (liegt uns vor)
- Weglot: „How Weglot technically works“
- Weglot-Hilfe: „How do I set up my DNS?“
- Weglot-Statusseite: status.weglot.com, ohne Eintrag zu PHP2Shell am 23.10.2026
- WordPress.org: „Translate WordPress with Weglot 2.0 – Multilingual AI Translation“
- Packagist: weglot/weglot-php
PHP und Webflow
- PHP-Projekt, php.net: „Security advisory: Critical remote code execution vulnerabilities, update now“, 21.10.2026
- PHP-Projekt, php.net: „Informational advisory: Session upload progress“, 23.10.2026
- Webflow Trust Center: „PHP2SHELL vulnerabilities statement“, 21.10.2026
FAQ
Ist Weglot von PHP2Shell betroffen?
Teile der Weglot-Infrastruktur laufen auf PHP. Laut Weglot laufen die Dienste seit dem 21. Oktober 2026 gegen 19 Uhr mit abgesicherten PHP-Versionen, ab etwa 15 Uhr galten vorher schon zusätzliche Firewall-Regeln. Das hat uns Weglot am 22. Oktober per E-Mail bestätigt.
Läuft Weglot auf PHP?
Teilweise. Weglot hat uns bestätigt, dass Teile der Infrastruktur auf PHP laufen. Das WordPress-Plugin von Weglot ist außerdem selbst PHP-Code und läuft auf deinem eigenen Server.
Muss ich als Weglot-Kunde wegen PHP2Shell etwas tun?
Für die Server von Weglot ist laut Weglot alles erledigt. Prüfen musst du deinen eigenen Server: bei WordPress mit Weglot-Plugin immer, bei Subdomains oder Unterverzeichnissen deine Originalseite, wenn sie auf PHP läuft.
Schützt ein Update des Weglot-Plugins vor PHP2Shell?
Nein. Die Lücke steckt in PHP selbst, nicht im Plugin. Dein Hoster muss PHP auf deinem Server auf 8.2.35, 8.3.36, 8.4.27, 8.5.12 oder neuer aktualisieren.
Ist Weglot mit Webflow von PHP2Shell betroffen?
Webflow selbst ist nicht betroffen, das hat Webflow offiziell bestätigt. Die Sprachversionen liefert bei Subdomains oder Unterverzeichnissen der Reverse Proxy von Weglot aus. Weglot hat seine Dienste laut eigener Aussage am 21. Oktober gepatcht.